「最も革新的なBreach Readinessソリューション」とは実際に何を意味するのか
チームからのメッセージ…
皆さん、攻撃者は
すでに内部へ侵入しています。
あなたは準備できていますか?
侵害への備え(Breach Readiness)は、主張するための姿勢ではありません。
それは証明するアーキテクチャです。コンプライアンスのチェック項目ではなく、秒単位で測定されるものです。
デジタル化の加速とAIによるイノベーションによって定義される時代において、単に防御を目指すだけではもはや十分ではありません。
企業は、侵害に事前に備えるという新たな運用アプローチを受け入れる必要があります。
これはスローガンやチェックリストではなく、サイバーレジリエンスとゼロトラストを通じて、影響を受けないデジタルビジネスを実現するための戦略的な姿勢の転換です。
この変化は、すでにサイバーセキュリティの評価方法そのものを再定義しています。
ColorTokensは長年にわたり、このアプローチに向けて取り組みを進めてきました。
そして現在、その方向性は業界での議論や顧客環境全体にも反映されるようになっています。
私たちはRSAC 2026において、Cyber Defense Magazineから「最も革新的なBreach Readinessソリューション」として表彰されました。
これは、防御だけにとどまらないアーキテクチャの必要性を改めて示すものです。
それらは、リアルタイムで封じ込め、対応し、運用を維持できなければなりません(詳細な発表はこちらをご覧ください)。
侵害への備えは実際に何を意味するのか?
侵害への備えとは、絶対的な精度を持って3つのことを意味します。
1つ目は、死角のない可視化です。すべての資産、すべての通信経路、すべてのアイデンティティ、すべてのベンダーセッション、すべてのサプライヤーの接点を可視化し、理解することです。
2つ目は、攻撃者が通常のユーザーではたどらない経路を移動するための余地を減らすことです。
報告されたすべての異常は、必要に応じてAIによって設計されたサイバーデセプション環境へと取り込まれます。
3つ目は、遅延のない制御です。環境内で侵害されたあらゆる要素を数秒以内に、自動的に隔離できる能力を持つことです。
チケットも不要、委員会も不要、電話連絡も不要です。
また、何が起きたかについて、改ざん防止機能を備えた継続的な記録を慌てることなく残し、監査担当者、経営陣、規制当局、そして自社のインシデント後レビューを満たせる形で明確な証拠を作成します。
それが侵害への備えの意味です。
それ以外はすべて見せかけに過ぎません。
攻撃者はアポイントメントの依頼など送りません。彼らはすでに内部に侵入しており、SOCが昨夜の誤検知を確認している間にも、重要資産の把握を進めています。
2026年は、サイバーセキュリティ投資を継続的に進化する侵害への備えへと変革し、次の侵害に真正面から向き合う年です。
始めたばかりか、長年取り組んできたかは関係ありません。
クラウドネイティブ企業であるか、実店舗や物理拠点を持つ企業であるかも関係ありません。
ローカル環境で運用しているか、グローバルサプライチェーンを持っているかも問いません。また、これまでに侵害を受けた経験があるかどうかも関係ありません。
誰も正しく問いかけていない問い
私たちは長年、間違った問いを投げかけてきました。
その問いは決して「どうすれば侵害を防げるか?」ではありませんでした。
防御は崇高なものです。防御は必要です。
しかし、AIに支援された攻撃者、国家レベルの忍耐力を持つ脅威、そして40か国にまたがるサプライチェーンの時代において、防御だけでは不十分です。
今、重要なのは次の問い、ただ一つだけです。
「侵害が発生したとき、私たちのアーキテクチャは次に何をするのか?」
重要なのは、かつてないサイバー攻撃に直面しても影響を受けずにあり続ける意思を持つことです。
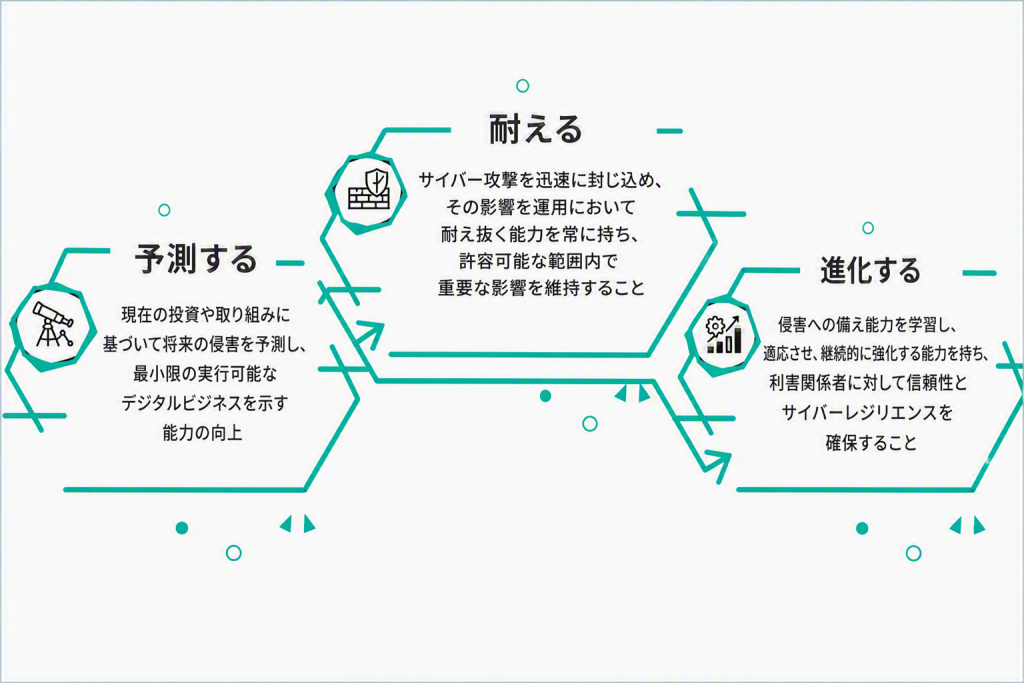
侵害への備えとは、次の侵害を予測し、その影響に冷静かつ的確に耐え、侵害へのさらされ方を進化させることで、毎回より強くなっていくことを意味します。
事前に備えられているということは、SharePointフォルダーの中でほこりをかぶっているインシデント対応計画を持つことではありません。
また、18か月前時点で管理策が十分だったと宣言するコンプライアンス認証を取得することでもありません。
侵害への備えとは、生きた状態であり、強制力を持ち、自動化されたアーキテクチャの状態です。
攻撃者が足掛かりを得た瞬間に、チームが対応するかどうかに関係なく、環境がミリ秒単位で応答します。
攻撃者が成功を喜ぶ時間さえ与える前に、被害範囲を封じ込めるのです。
2026年は、これまで通りのビジネスでは通用しない年になる
攻撃者を取り巻く環境は、この18か月間で、それ以前の10年間以上に劇的な変化を遂げました。
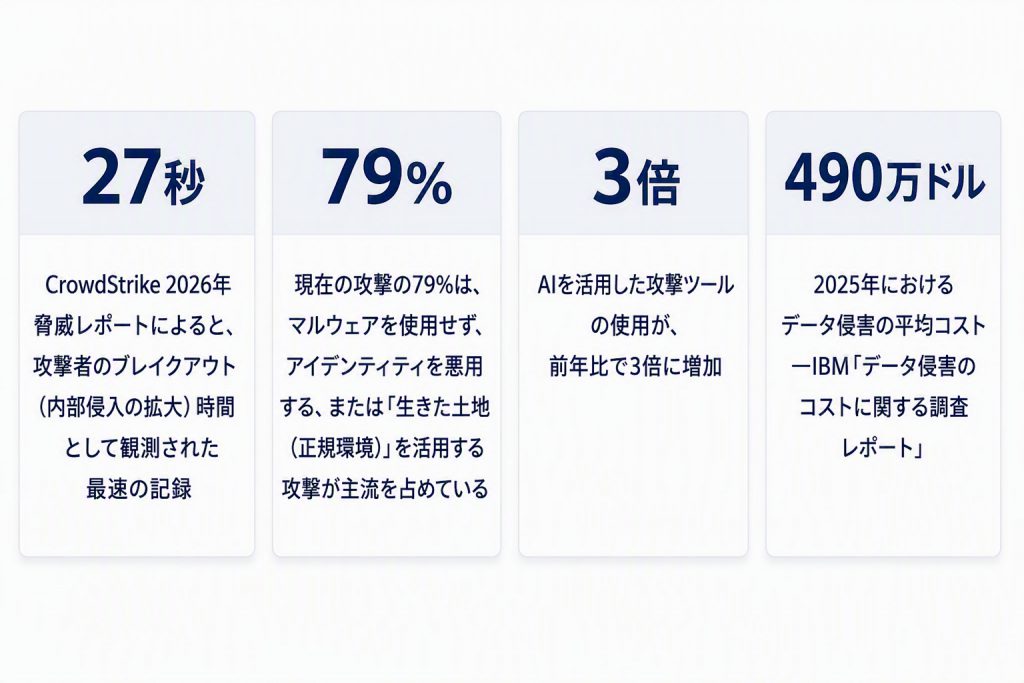
1.AI加速の問題
現在、攻撃者はAIを活用し、偵察、攻撃手法の選定、ラテラルムーブメントまでを数分で完了させています。
防御側も同じ速度で対応しなければなりません。
つまり必要なのは、人間による対応を補助することではなく、自動化です。
2.アイデンティティ崩壊
現在の攻撃の79%は、マルウェアを一切使用していません。
盗まれた認証情報、フィッシングによって取得された認証情報、あるいは生成された認証情報を利用し、信頼されたユーザーとして正面から侵入します。
違いがあるとすれば、攻撃者はSAPアプリケーションのフォーム入力に興味があるわけではなく、攻撃の機会を見つけ、情報を持ち出すことに関心を持っている点です。
3.潜伏期間のパラドックス
多くの人が忘れていることが一つあります。
それは、攻撃者は忍耐強いということです。
彼らは攻撃を実行する前に、数週間かけて環境を調査・把握します。
検知されないまま潜伏する日数が1日増えるたびに、攻撃者はあなたのチーム以上に、あなたの復旧プロセスを理解していくことになります。
2026年以降を生き残る企業は、最も包括的な防御スタックを持つ企業ではありません。
攻撃者が侵入した場合に、何が重要業務を影響を受けない状態に保つのかという問いに対して、根本的に異なる答えを構築した企業です。
この現実において、侵害への備えは選択肢ではなく、事業継続に不可欠な要件です。
脅威アクターが環境へ侵入した際、東西通信ネットワークを横断し、サーバーからサーバーへ移動し、権限昇格を行う能力こそが、侵害を危機へと変える要因になります。
そして、そこにマイクロセグメンテーションの役割があります。
侵害への備えを支える頭脳としてのマイクロセグメンテーション
侵害は避けられないものだと受け入れるなら、設計上の問いは完全に変わります。
「次の攻撃をどう止めるか」から、「どうすれば侵害そのものを無意味にできるか」へと変わるのです。
マイクロセグメンテーションは、その設計上の問いに対する基盤的な答えです。
ただし、それは10年前のVLANベースで、手動設定が必要であり、導入に6〜8か月かかるようなマイクロセグメンテーションではありません。
ColorTokens Xshieldが現在数時間で実現する、AI駆動型で、ワークロードを認識し、アイデンティティベースで制御するマイクロセグメンテーションです。
ColorTokens Xshieldは、さらに強化されたゼロトラストです。
何も信頼せず、すべての通信フローを検証し、すべてのポリシーを適用しながらも、実際の動作からは独立した状態を維持します。
従来のセグメンテーションは、手書きの地図のようなものでした。
一方、Xshieldのマイクロセグメンテーションは「生きたポリシー」です。
環境を継続的に学習し、あらゆる変化へ自動的に適応し、ネットワーク境界の完全性に依存することなく、ワークロードレベルで最小権限アクセスを適用します。
ある医療分野のペネトレーションテスターは、「重要インフラはシステム内の幽霊のようだ」と表現しました。
そのペネトレーションテスターは処理結果の出力を見ることはできましたが、重要なデジタルシステムへ到達する経路は見つけられませんでした。
侵害されたワークロードと重要資産との間に通信経路そのものが存在しなかったのです。
それは最初から許可されていませんでした。
そして、攻撃者が異常を発生させた場合、EDRシグナルや不審な認証イベントが検知された場合には、XshieldのDEFCONモードが起動します。
マイクロセグメント全体が数秒以内に隔離されます。被害範囲は急速に縮小します。
事業は「影響を受けない」状態で継続します。生産ラインも停止しません。
Xshieldは単に攻撃者の動きを遅らせるだけではありません。
攻撃者が立っていた足場そのものを取り除きます。移動を許可された経路が存在しなければ、横展開する場所も存在しないのです。
デジタルとAIのスピードに対応するイノベーション
私たちが支援している企業は立ち止まってはいません。
AI活用へと急速に進んでいます。エッジ環境へLLM推論ワークロードを展開し、製造ラインをクラウド分析基盤へ接続し、医療従事者が自宅から患者データへアクセスできるようにしています。
また、ハイブリッドクラウド上でリアルタイム取引基盤を構築しています。
そして、これらすべての取り組みは、一つ残らず攻撃対象領域を拡大しています。その速度は、セキュリティアーキテクチャが対応できる速度を上回ることも少なくありません。
ColorTokens Xshieldは、まさにこの現実に対応するために設計されました。
2026年初頭に発表されたXshield AI Agentは、LLM駆動型のインテリジェンスをマイクロセグメンテーションへ取り込み、セキュリティ運用チームが自然言語で環境へ問い合わせを行えるようにします。
また、Xshield内でBreach Readinessインテリジェンスを活用して組織のデジタルコンテキストを強化し、CISAで公開されている既知の攻撃者プロファイルと連携し、新たな脆弱性に対するMITRE ATT&CKマッピング済みのエクスポージャ評価を即座に受け取り、数分以内に適用可能なセグメンテーションポリシーを生成できます。
このアプローチは、マシンスピードで動作する革新的かつ進化型のマイクロセグメンテーションプログラムです。
Xshield AI Agentは、CISO組織内のコンプライアンスチームや運用チームを支援するだけではありません。
新たな攻撃対象領域を生み出さずにAIワークロードを導入したいCTO、CDO、CIOも支援します。
また、SCADAネットワークを損なうことなく新しいセンサーを接続したいOTエンジニアも支援します。
さらに、「次の侵害に対する準備はできているのか?」という取締役会からの問いに対し、単なるPowerPoint資料ではなく、明確な説明を求められるCISOも支援します。
そして、パートナーとのイノベーションもあります。
ColorTokensは、攻撃者を遅延・阻止し、排除するまでの間にその影響へ耐える時間を確保するため、ベストオブブリード技術による世界水準のBreach Readiness Collective(BRC)を構築してきました。
もしあなたが、すべてのツールが連携しながら賢くなっていくクローズドループ型のAIを想像しているのであれば、その理解は正しいです。
Breach Readiness Collectiveは、脆弱性管理ツール、EDR、次世代ファイアウォール、OTサイバーセキュリティ、SASE(Secure Access Service Edge)、SIEM/SOARを含むベストオブブリードのサイバーセキュリティ製品との深い技術連携によって構築され、Breach Readyな企業の実現を目指しています。
ColorTokensのイノベーションは、データセンター、産業OT、クラウドなど、あらゆる侵害ポイント全体へ広く適用されてきました。
技術統合そのものは新しいものではありません。
しかし、双方向データフローを活用し、企業が検知から封じ込め、さらに証跡確保までをマシンスピードで実行できるようにする取り組みは、まだ世界でも前例がありません。
ここで、ベンダーのプレゼンテーションではあまり語られない現実があります。
それは、多くの企業がゼロから環境を構築しているわけではないということです。
既存環境を引き継いでいるのです。
もし7年前に導入されたPalo Altoのファイアウォールや、4万件の未調整ルールを抱えるSplunk SIEMを引き継いでいるのであれば、あるいは2004年に設計され、Windows XPで動作し、昨年導入されたクラウド分析基盤へ接続されているOTネットワークを引き継いでいるのであれば、ColorTokens Xshield Breach Readiness Collectiveこそ、あなたが求めているものです。
ColorTokensのイノベーションは、侵害指標の変化に応じて、すでに絞り込まれた攻撃経路を再調整できるデジタル地形の設計思想に基づいています。
そしてそれは、新しい組織だけでなく、既存環境を引き継ぐ企業に対しても革新的なソリューションを提供します。
なぜなら、侵害への備えは、すべてが完璧になったときに初めて到達する目的地ではないからです。それは、今いる場所から実現していく状態なのです。
時計の針はすでに動いている
攻撃者は、このブログ記事が公開されるのを待ってはいませんでした。
取締役会がマイクロセグメンテーション予算を承認するのも待っていませんでした。
組織がデジタルトランスフォーメーションを完了するのも待ってはいませんでした。
彼らはすでに企業内部へ侵入し、環境を把握し、行動パターンを学習し、最大の影響を与える瞬間を待っています。
問題は、「その瞬間が来たとき、あなたのアーキテクチャは攻撃よりも速く応答できるのか?」ということです。
侵害への備えは、その問いに対する唯一誠実な答えです。
それは防御が失敗したからではありません。
防御は今でも不可欠だからです。
しかし、防御だけではもはや十分ではなくなったのです。
侵害を自動的に数秒で封じ込め、事業を継続しながら証跡を自動的に収集していくアーキテクチャこそが、セキュリティインシデントがニュースの見出しになるかどうかを決定します。
私は常に、攻撃者が攻撃を試みるかどうかは選べないと考えてきました。
選べるのは、彼らがどこまで到達できるかだけです。
侵害への備えを始めたい方は、ぜひColorTokens(カラートークンズ)日本語公式サイトからお問い合わせください。
翻訳元記事
「What “Most Innovative Breach Readiness Solution” Actually Means」
公開日:2026/3/23
著者:Agnidipta Sarkar
※本記事では、アメリカのサイバーセキュリティ企業 ColorTokens(カラートークンズ)社が発信しているセキュリティ情報(英文)を、日本の代理店である株式会社電巧社が許諾を得て日本語に翻訳し、要約して掲載しています
※記事は掲載後に修正される可能性がございますので、ご了承ください
※過去の記事もアップしておりますので、現在の情報と異なる可能性がございます。上記の公開日をご参考ください
この記事の著者:電巧社セキュリティブログ編集部