サイバーセキュリティの新たな時間軸:MythosとGlasswingが示すもの
数カ月おきに、サイバーセキュリティの世界では、緊迫感があり、専門的で、しかも経営会議に持ち込まれるのに十分なほど謎めいた新しい言葉が登場します。
フロンティアAI、Mythos、Glasswing。
一見すると、これらはセキュリティの専門家だけが追えばよい製品名や研究上の呼称のように聞こえるかもしれません。
しかし、これらが示しているのは、より大きな変化です。
サイバーセキュリティを取り巻く時間軸が変わりつつあります。
脆弱性はより速く発見され、攻撃経路はより速く検証されるようになりました。
一方で、防御側が検知し、判断し、対応するための時間は短くなっています。
「発見、パッチ適用、監視、そして繰り返し」という従来のサイクルは今も必要ですが、それだけではもはや十分ではありません。
問うべきなのは、企業がパッチ適用を続けるべきかどうかではありません。
続けるべきです。問うべきなのは、攻撃のスピードが増すなかで、パッチ適用と検知だけで防御のすべてを担えるのかということです。
むしろ今、問うべきなのは、「何かが侵入した場合、どこまで到達できるのか」です。
これらの用語が意味するもの
フロンティアAIとは、ある時点で利用可能な、最も先進的なAIモデルを指します。
これらのモデルは、複雑な課題を推論し、コードの作成や分析を行い、ツールを使用し、従来のシステムよりも少ない人の指示で多段階の問題に取り組むことができます。
これがサイバーセキュリティで重要になるのは、多くのセキュリティ業務がまさにそのような作業だからです。
ソフトウェアの欠陥を見つけ、見慣れないコードを読み、悪用可能な経路を検証し、パターンを比較し、修正方法を提案する作業は、難易度が高く、専門的で、時間もかかります。高度なAIは、こうした作業の支援能力を高めています。
Mythosは、Anthropicが未公開のフロンティアモデルに付けた名称です。
このモデルは、特に脆弱性の発見とエクスプロイト開発において高いサイバーセキュリティ能力を示しました。
重要なのは名称そのものではありません。
AIシステムが、これまで希少な専門知識と多大な手作業を必要としていたセキュリティ研究を実行できる水準に達しつつあることです。
Glasswing(Project Glasswing)は、重要なソフトウェアの弱点を発見・修正できるよう、選定された組織にMythosと同等の機能を提供するAnthropicの防御側向けの取り組みです。
平たく言えば、Glasswingは、同様の能力が広く利用可能になったり悪用されたりする前に、強力なサイバーAIを防御側の手に届けようとする試みです。
展開は急速に進みました。
2026年4月、AnthropicはProject Glasswingを発表し、Claude Mythos Previewを、優れた脆弱性発見能力を備えるフロンティアモデルとして紹介しました。
2026年6月には、電力、水道、医療、通信、ハードウェア、オープンソース、インフラなどの重要分野にまたがる、より多くの組織へとプログラムが拡大されました。
これが重要である理由はここにあります。
単なる研究室内の興味深い試みにとどまりません。
AIを活用した脆弱性発見は、現実のセキュリティ業務へ移行しつつあります。
戦略上の焦点は、同様の能力がより広く利用可能になったときに何が起きるかです。
脆弱性の問題は、すでに従来のプロセスで扱える規模を超えていた
フロンティアAIが話題になる以前から、多くの企業は脆弱性負債への対応に苦慮していました。
中規模の環境でも、アプリケーション、サーバー、エンドポイント、クラウドワークロード、API、コンテナ、IDシステム、サードパーティ製品、レガシープラットフォーム全体に、数千から数万件の脆弱性が存在する場合があります。
重大なものもあれば、理論上のものもあります。
すでに悪用されているものもあれば、停止時間を確保しなければパッチを適用できないシステム内にあるものもあります。
ベンダー側に属するものや、当初の担当者がすでに離れているアプリケーションに属するものもあります。
セキュリティチームは、この問題を放置しているわけではありません。
スキャンし、優先順位を付け、パッチを適用し、再テストし、例外を記録し、担当者に対応を促し、保守時間を調整しています。
しかし次のスキャンが実行されると、新たな脆弱性が現れ、同じサイクルが再び始まります。
だからこそ、「すべてにパッチを当てればよい」という考えは会議ではもっともらしく聞こえても、現実には成り立ちません。
脆弱性の未対応分が有限で、資産台帳が完全で、担当者が明確で、パッチが安全であり、事業が停止時間を許容できることを前提としているからです。
ほとんどの組織では、これらの前提がすべて完全に満たされることはありません。
それでも、パッチ適用はリスクを低減します。
既知の侵入口を塞ぎ、多くの攻撃を困難にします。
ただし、そこには構造的な限界があります。
脆弱性が既知で、修正方法が存在し、攻撃者が動く前に組織が適用できる場合に、最も効果を発揮するという点です。
ゼロデイ脆弱性は、その前提を崩します。脆弱なシステム、先延ばしされた保守時間、管理されていない資産、サードパーティへの依存も同様です。
AIによって未知の脆弱性がより速く発見されるようになれば、「弱点が存在する」状態から「その弱点を悪用できる」状態までの時間は短くなります。
これが、パッチ適用の罠です。パッチ適用は不可欠な基本対策ですが、それだけで防御戦略が完成するわけではありません。
開いた侵入口の数は減らせます。しかし、それでも誰かに突破されたときに何が起こるかまでは決められません。
検知と封じ込めは同じではない
EDR(Endpoint Detection and Response)は、現代のセキュリティにおいて重要な役割を担います。
不審な挙動の検知、インシデント調査、端末の隔離、悪意あるプロセスの停止、対応チームの支援に役立ちます。
本格的なセキュリティ対策において、EDRを軽視すべきではありません。
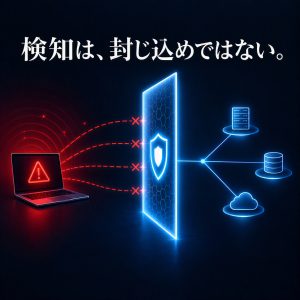
しかし、現実にはEDR単体で担える範囲を超えた役割まで期待されることが少なくありません。
多くの検知・対応プロセスは、ある事象が発生し、ツールがそれを捉え、活動を分類し、アラートまたは自動処理が作動し、効果があるうちに対応する、という流れに依存しています。
十分な時間、可視性、そして行動に移せるだけの確信があれば、この流れは有効に機能します。
現代の攻撃は、その3つすべてに圧力をかけています。
攻撃者は、正規のツール、有効な認証情報、クラウドAPI、サービスアカウント、リモート管理ツールを利用する傾向を強めています。
初期段階の活動は、明らかなマルウェアには見えず、通常の業務のように見えることがあります。
同時に、最初の侵入からラテラルムーブメントまでの時間であるブレイクアウトタイムは短くなっています。
攻撃者が数分、あるいは数秒で移動できる場合、優れたアラートであっても、攻撃者が次のシステムへ到達した後に届く可能性があります。
カバレッジも重要です。EDRは、導入され、正常に稼働し、適切に設定され、対象の挙動を観測できる環境で最も強みを発揮します。
しかし、保護が最も難しい資産ほど、エンドポイントのカバレッジが弱い、または存在しない場合があります。
たとえば、レガシーサーバー、OTシステム、IoT機器、医療機器、管理されていないエンドポイント、ネットワーク機器、コンテナ、クラウドサービス、非人間IDなどです。
重要な違いはここです。EDRは検知と対応を支援しますが、それ単体で企業全体の封じ込め戦略になるわけではありません。
封じ込めは、アラートが発報する前から環境に組み込んでおく必要があります。
本当のリスクは「移動」にある
侵害が危機に発展するのは、通常、1台の端末が侵害されたからではありません。
攻撃者がその最初の足がかりを利用して移動するからです。
侵害されたノートPCがファイル共有への経路になり、開発環境が本番環境への足がかりになります。
クラウドワークロードがデータベースへの橋渡しとなり、IoT機器が社内ネットワークへの侵入口になります。
サービスアカウントが複数システムの鍵となり、ランサムウェア攻撃者はバックアップを見つけ、十分な数の資産を暗号化して交渉力を得ます。
この「移動」こそがリスクです。
攻撃者にとって、すべての経路が開いている必要はありません。
価値ある対象に到達できるだけの経路があればよいのです。
環境が初期状態でフラットかつ相互接続されているほど、1カ所の侵害が攻撃者にとって有用になります。
だからこそ、議論の焦点を「検知できたか」から「検知するまでに、どこまで移動できたのか」へ移す必要があります。
この問いは、異なる視点からの議論を促します。
焦点をツールの稼働状況から事業への影響へ移し、到達可能性、権限、セグメンテーションの不備、IDを介した経路、管理されていない資産、そして侵害がもたらす現実的な結果を明らかにします。
また、組織が抱えているのが脆弱性の問題なのか、封じ込めの問題なのか、あるいはその両方なのかも見えてきます。
侵害前提は敗北ではなく、規律である
「侵害を前提とする」という考え方は、セキュリティチームが失敗を受け入れたかのように悲観的に聞こえるかもしれません。しかし、それは誤った捉え方です。
侵害前提とは、備えることです。大規模で複雑な組織では、いずれ何かが起きると認識します。
利用者がリンクをクリックする、認証情報が盗まれる、ベンダーが侵害される、クラウド権限が広すぎる、忘れられたシステムが露出したままになる、パッチが提供される前にゼロデイ脆弱性が悪用される、といった事態です。
目的は侵害を容認することではありません。1つの失敗が全社規模の事態へ発展するのを防ぐことです。
この考え方を取り入れると、問いはより実践的になります。
攻撃者が利用者の端末を侵害した場合、重要なアプリケーションへ到達できるのか。
開発システムを侵害した場合、本番環境へ到達できるのか。
サービスアカウントを侵害した場合、いくつの環境にアクセスできるのか。
あるセグメントでランサムウェアが動き始めた場合、バックアップまで到達できるのか。
これらは狭い意味での技術的な問いではなく、事業継続性に関わる問いです。
影響範囲が小さくなれば、停止時間、業務への影響、身代金交渉での攻撃者の優位性、規制上のリスクが減り、復旧も早まります。
また、インシデントを全面的な危機へ発展させることなく組織が吸収できるようになります。
ゼロトラストは封じ込めのモデルである
ゼロトラストは、必要以上に複雑に聞こえる言葉で説明されがちです。
しかし、核となる考え方は単純です。すでに環境内にあるという理由だけで、何かを信頼してはなりません。
すべてのユーザー、デバイス、ワークロード、アプリケーション、サービスには、その役割を果たすために必要なアクセス権だけを付与するべきです。
それ以上は不要です。アクセスは検証し、制限し、継続的に見直す必要があります。
この原則が重要なのは、攻撃者が過剰なアクセス権を利用するからです。
フラットなネットワーク、広すぎる権限、開放されたポート、共有された管理経路、過度に接続されたシステムは、1件の侵害を複数の侵害へと拡大させます。
ゼロトラストは、その自由を制限します。アクセスを意図的に設計し、不要な通信を抑え、重要なシステムを一般的なシステムから分離します。
そして内部環境を、「禁止されていない限り許可」から「必要でない限り禁止」へと変えます。
実務的に言えば、ゼロトラストは建物の内部に壁を設けるようなものです。
侵入者が1つの部屋に入ることはあるかもしれません。
しかし、アラートが赤く点灯するのを皆が待っている間に、財務部門、本番環境、制御室、バックアップ保管庫、あらゆる機密システムへ自由に入り込めるようであってはなりません。
これが、攻撃を検知することと封じ込めることの違いです。
問うべき質問
すべてのリーダーがサイバーセキュリティの技術者になる必要はありません。
目標は、組織がレジリエントなのか、単に多忙なだけなのかを見極める質問をすることです。
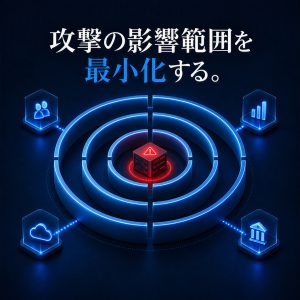
「いくつの脆弱性にパッチを適用したか」だけを問うのではなく、「実際に到達可能、露出状態、または重要システムに関係する脆弱性はどれか」と問いましょう。
「EDRを導入しているか」ではなく、「エンドポイントをカバーできていない場所はどこか。また、その資産をどのように封じ込めているか」と問いましょう。
「ラテラルムーブメントを検知できるか」ではなく、「現在、技術的に可能なラテラルムーブメントは何か」と問いましょう。
「ゼロトラストを実現しているか」ではなく、「どの重要システムが今も初期状態で到達可能なのか」と問いましょう。
「バックアップは保護されているか」ではなく、「ランサムウェアが通常の管理経路を通じてバックアップに到達したり、削除したりできるか」と問いましょう。
「どれだけ速く対応できるか」ではなく、「対応が始まる前に何が起こり得るか」と問いましょう。
特に有用なのは、次のような質問です。
侵害時の影響範囲が最も大きいシステムはどれか。
侵害されたノートPCから本番環境へ到達できるか。
開発システムから本番環境へ通信できるか。
ユーザーネットワークから重要インフラへ到達できるか。
広範なアクセス権を持つサービスアカウントはどれか。
最小権限をまだ適用できていないため、検知に依存している場所はどこか。
迅速にパッチを適用できない重要システムはどれか。また、それらを封じ込める代替策は何か。
事業上重要なセグメントを隔離するまでに、どれくらい時間がかかるか。
最初の1時間で、ランサムウェアはどのシステムまで到達できるか。
これらの質問は、活動とレジリエンスを区別します。
活動とは、「3,000件の脆弱性にパッチを適用した」ということです。
レジリエンスとは、「侵害されたノートPCから本番環境へは、もはや到達できない」ということです。
活動とは、「別の検知ツールを導入した」ということです。
レジリエンスとは、「バックアップ環境が一般ユーザーや管理者の通常経路から隔離されている」ということです。
活動とは、「アラートを調査した」ということです。
レジリエンスとは、「攻撃者が有効に移動できる場所がなかった」ということです。
今、何をすべきか
答えは、パッチ適用をやめることではありません。
パッチ適用を戦略のすべてとみなすのをやめることです。
実践的なアプローチは脆弱性管理から始まりますが、実際の露出状況に基づいて優先順位を付けます。
インターネットに面したシステム、既知の悪用されている脆弱性、重要なアプリケーション、特権アクセス経路、重要な事業プロセスに関係する資産を最優先にするべきです。
次に、環境内で実際にどのような通信が行われているかを整理します。
多くの組織では、どのユーザー、ワークロード、デバイス、アプリケーション、サービスが相互に通信しているかを明確に把握できていません。
この関係図がなければ、封じ込めは推測頼みになります。
そのうえで、不要なアクセスを減らします。
使われていないポートを閉じ、管理経路を制限し、サービス間通信を限定します。
ユーザーネットワークを重要インフラから分離し、事業上の理由がなくなった広範なアクセス権を削除します。
最も保護が難しい資産を後回しにしてはいけません。
レガシーシステム、OT、IoT、医療機器、クラウドワークロード、コンテナ、管理されていない資産は、攻撃者が機会を見つけやすい場所でもあります。
後の段階に回す方が現実的に思えるかもしれませんが、攻撃者もまた手軽な近道を好みます。
最後に、影響範囲を測定します。
1カ所が侵害されても、そこから到達可能な重要システムが減ったことを実証し、進捗を示します。
これは、導入したツールや解消した脆弱性の数を単純に数えるよりも意味があります。
結論
MythosとGlasswingが重要なのは、より大きな変化を可視化しているからです。
AIは、脆弱性の発見方法、攻撃経路を検証する速度、防御側が受ける圧力を変え始めています。
これは、サイバーセキュリティに希望がないことを意味しません。
従来の前提が以前ほど安全ではなくなったということです。
組織には、引き続きパッチ適用が必要です。
EDR、IDセキュリティ、監視、脅威インテリジェンス、クラウドセキュリティ、対応計画も必要です。
しかし、次の時代のサイバーセキュリティを、攻撃者より先にすべての弱点を見つけることだけに依存させることはできません。
防御側が常に勝てる競争ではないからです。
より優れた戦略は、何かが侵入することを前提にし、それが拡散できないようにすることです。
侵害を前提にする。
侵害範囲を縮小する。
攻撃者が有効に移動できる場所をなくす。
予防策だけでは十分でない状況で、ColorTokensが重要システムの保護をどのように支援できるかについては、ぜひColorTokens(カラートークンズ)日本語公式サイトからお問い合わせください。
翻訳元記事
「The New Cybersecurity Clock: What Mythos and Glasswing Signal」
公開日:2026/6/16
著者:Harish Akali
※本記事では、アメリカのサイバーセキュリティ企業 ColorTokens(カラートークンズ)社が発信しているセキュリティ情報(英文)を、日本の代理店である株式会社電巧社が許諾を得て日本語に翻訳し、要約して掲載しています
※記事は掲載後に修正される可能性がございますので、ご了承ください
※過去の記事もアップしておりますので、現在の情報と異なる可能性がございます。上記の公開日をご参考ください
この記事の著者:電巧社セキュリティブログ編集部